Quando una richiesta autentica non è davvero autentica: la nuova frontiera dell’ingegneria sociale
Posted on 15 Set in Sicurezza e Privacy
Oggi parliamo di Social Engineering.
Nel mondo della cybersecurity siamo abituati a cercare i segnali dell’inganno: un dominio scritto male, un mittente sconosciuto, un allegato sospetto, una richiesta insolita.
Ma cosa accade quando questi segnali non ci sono?
Gli incidenti più sofisticati stanno mettendo in discussione uno dei principi sui quali si basano molti processi aziendali: la fiducia nel canale di comunicazione. Se un criminale riesce a prendere il controllo di un account realmente appartenente a un soggetto affidabile, non ha più bisogno di imitare quel soggetto. Può comunicare direttamente attraverso la sua identità digitale.
Ed è proprio qui che il problema smette di essere soltanto tecnologico e diventa organizzativo.
Il caso Revolut e il paradosso del mittente affidabile
Un recente incidente che ha coinvolto Revolut offre un esempio particolarmente significativo.
Secondo le informazioni pubblicate sulla vicenda, alcuni dati personali e finanziari di clienti sarebbero stati trasmessi in risposta a richieste apparentemente provenienti da un’autorità italiana. Il punto rilevante è che non si sarebbe trattato della classica e-mail di phishing costruita utilizzando un indirizzo contraffatto.
Le comunicazioni fraudolente sarebbero state inviate attraverso una casella PEC istituzionale compromessa.
Di conseguenza, dal punto di vista di chi riceveva il messaggio, diversi elementi normalmente utilizzati per valutarne l’attendibilità potevano apparire perfettamente coerenti.
È una differenza sostanziale.
L’attaccante non cerca più soltanto di convincere la vittima che una comunicazione sia autentica: cerca di impossessarsi degli strumenti attraverso i quali vengono generate comunicazioni autentiche.
 L’identità digitale diventa parte dell’attacco
Per anni la formazione sulla sicurezza informatica ha insistito, correttamente, sulla necessità di verificare il mittente.
Oggi questa indicazione, da sola, non è più sufficiente.
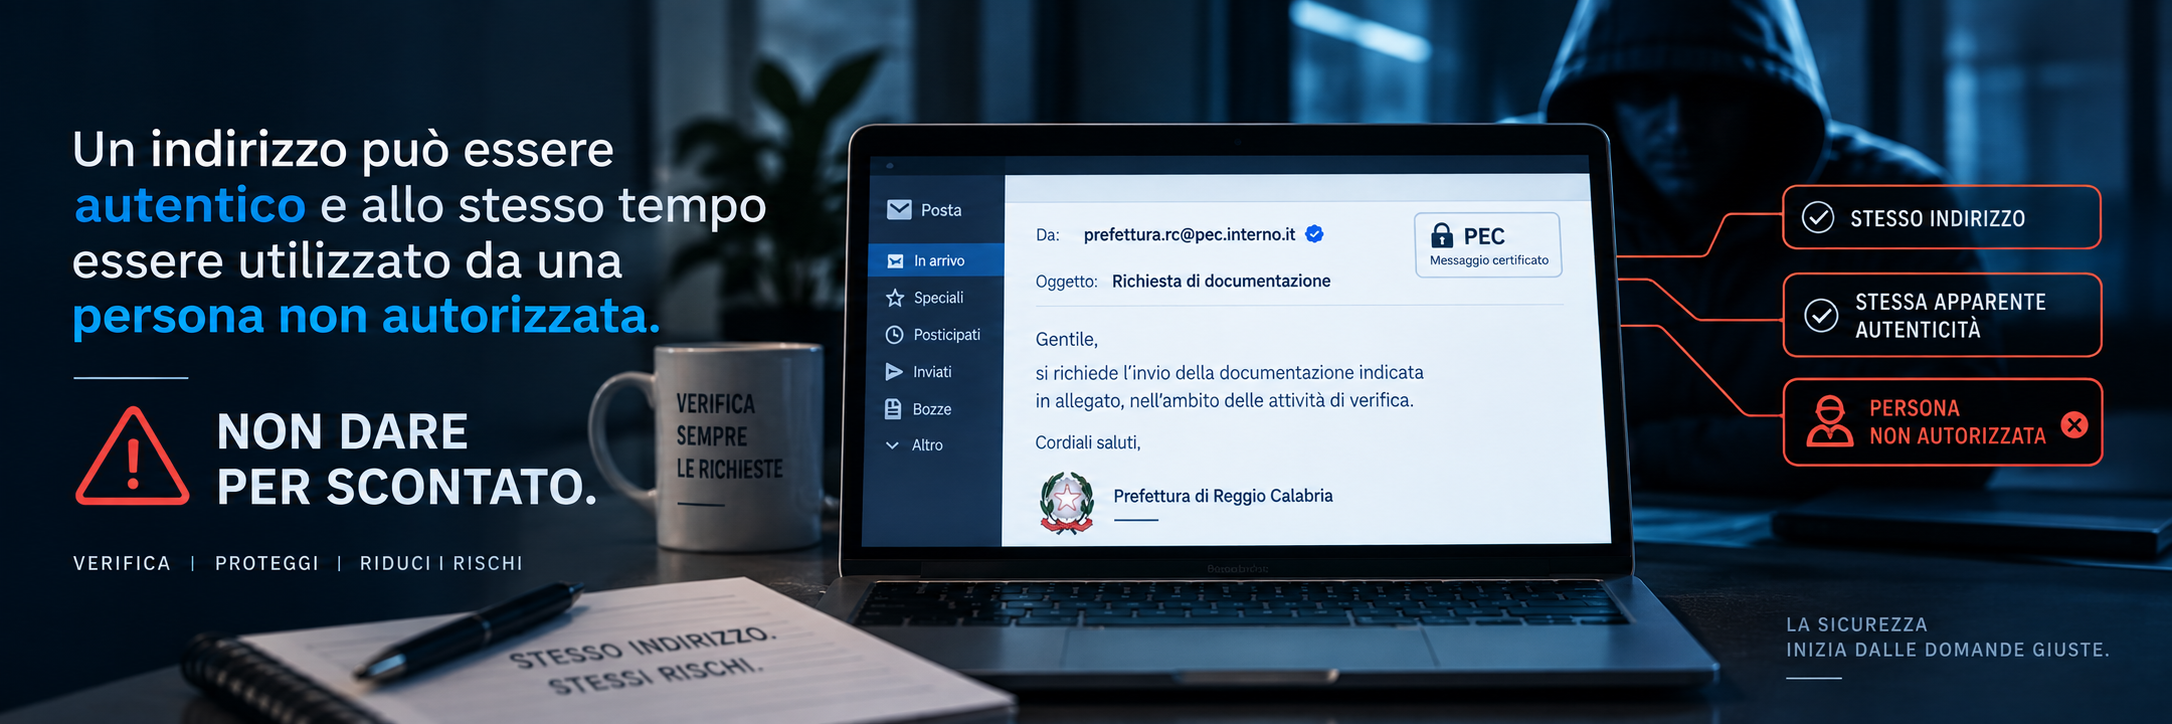
Un indirizzo può essere autentico e allo stesso tempo essere utilizzato da una persona non autorizzata. Un account aziendale può essere reale, ma compromesso. Una richiesta può transitare attraverso un’infrastruttura legittima senza essere stata formulata dal soggetto che dovrebbe controllarla.
Si crea così una distinzione fondamentale:
autenticità tecnica del canale e legittimità della richiesta non sono necessariamente la stessa cosa.
È un principio che dovrebbe entrare nella progettazione dei processi aziendali, soprattutto quando una comunicazione comporta la divulgazione di informazioni riservate, l’esecuzione di un pagamento, la modifica di coordinate bancarie o l’accesso a sistemi critici.
Dal phishing alla compromissione della fiducia
Gli attacchi di social engineering stanno diventando più efficaci proprio perché sfruttano i meccanismi costruiti per generare fiducia.
Il phishing tradizionale cerca di imitare un interlocutore conosciuto. Un attacco basato sulla compromissione di un account attendibile compie un salto ulteriore: utilizza direttamente quell’identità.
Questo cambia anche il lavoro dei sistemi automatici di sicurezza.
Filtri antispam, controlli sul dominio e sistemi di autenticazione delle e-mail sono strumenti indispensabili, ma possono non essere sufficienti quando la compromissione avviene a monte.
Se l’attaccante dispone delle credenziali e utilizza l’infrastruttura legittima, diversi indicatori tecnici possono risultare perfettamente normali.
La domanda, quindi, non può più essere soltanto:
“Da dove arriva questa richiesta?”
Deve diventare anche:
“Questa richiesta è coerente, autorizzata e verificabile indipendentemente dal canale attraverso il quale è arrivata?”
Il problema riguarda i processi, non soltanto l’IT
È forse questa la lezione più importante.
Di fronte a incidenti di questo tipo, la prima reazione è spesso cercare una nuova tecnologia capace di impedire il prossimo attacco. Ma una parte significativa della protezione può derivare dalla progettazione dei processi.
Immaginiamo una richiesta che comporti l’accesso a informazioni particolarmente sensibili.
Se l’intero processo autorizzativo dipende dall’attendibilità del messaggio ricevuto, la compromissione del mittente può trasformarsi direttamente in una compromissione dei dati.
Un modello più resiliente introduce invece verifiche indipendenti.
Per esempio, una richiesta anomala o particolarmente delicata può richiedere una conferma attraverso un secondo canale già noto all’organizzazione. Determinate categorie di informazioni possono essere sottoposte a una doppia autorizzazione interna. Richieste inconsuete per quantità di dati, frequenza o tipologia possono generare automaticamente un controllo aggiuntivo.
Il principio è semplice: una singola identità compromessa non dovrebbe essere sufficiente per completare un’operazione ad alto impatto.
Zero Trust anche nelle comunicazioni
Il concetto richiama da vicino la filosofia Zero Trust.
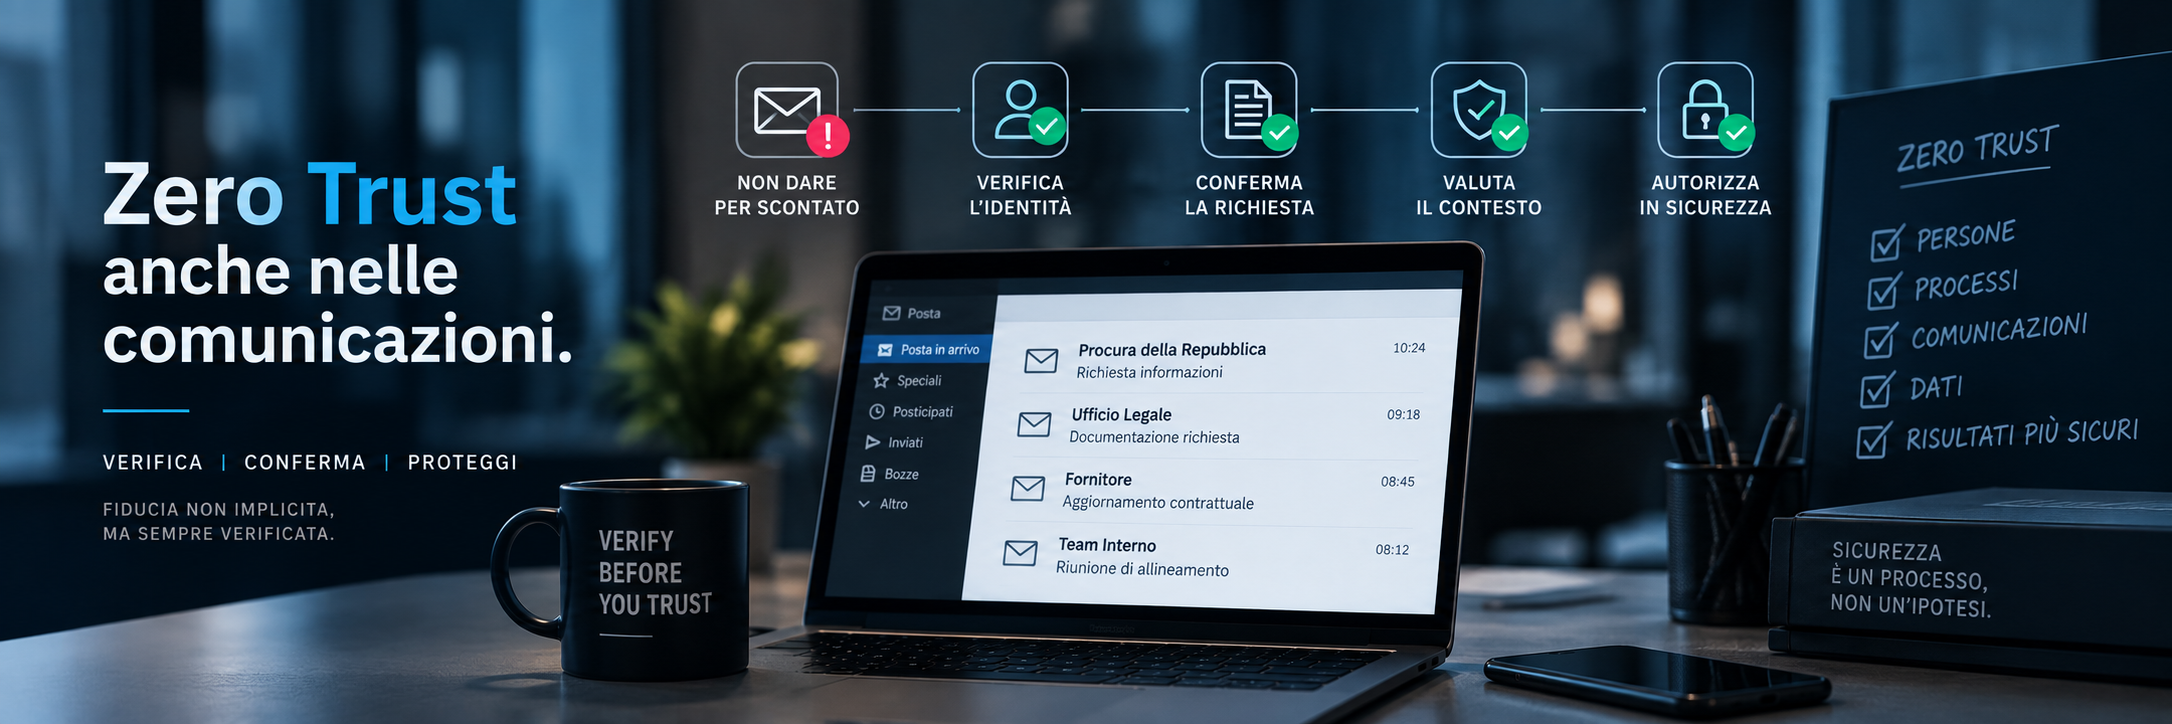
Zero Trust viene spesso associato alla gestione degli accessi alle reti e alle applicazioni: non concedere fiducia implicitamente, verificare continuamente identità, dispositivo, contesto e autorizzazioni.
Lo stesso approccio può essere esteso ai processi di comunicazione.
Una richiesta non dovrebbe essere considerata legittima esclusivamente perché proviene da un interlocutore riconosciuto. La valutazione dovrebbe includere anche il contesto.
La richiesta è coerente con quelle ricevute normalmente? La quantità di dati richiesta è proporzionata? Esistono riferimenti verificabili? L’operazione è prevista dalle procedure? È possibile confermare l’identità del richiedente attraverso un canale indipendente?
In questo modo la sicurezza passa da una logica binaria — mittente affidabile o non affidabile — a una valutazione basata su più segnali.
Proteggere gli account privilegiati significa proteggere un ecosistema
C’è poi un secondo aspetto spesso sottovalutato.
Quando viene compromesso un account appartenente a un’organizzazione autorevole, il danno potenziale non riguarda soltanto quell’organizzazione.
Quell’identità può diventare uno strumento per attaccare soggetti esterni: clienti, fornitori, banche, partner commerciali e pubbliche amministrazioni.
Un account istituzionale o aziendale compromesso possiede infatti qualcosa di estremamente prezioso per un criminale informatico: reputazione.
La cybersecurity della supply chain dovrebbe quindi essere interpretata anche in questo senso. Non siamo esposti soltanto attraverso software e infrastrutture dei nostri partner, ma anche attraverso la fiducia che attribuiamo alle loro identità digitali.
Cosa possono fare concretamente le organizzazioni
Non esiste un singolo controllo capace di eliminare questo rischio. È invece possibile ridurlo combinando tecnologia, procedure e consapevolezza.
Le organizzazioni dovrebbero innanzitutto identificare le operazioni nelle quali l’autenticità del mittente determina automaticamente un’azione sensibile. Sono proprio questi i processi nei quali introdurre verifiche aggiuntive.
Particolare attenzione dovrebbe essere riservata alle richieste che comportano trasferimenti di dati personali, documentazione finanziaria, credenziali, informazioni riservate o modifiche alle modalità di pagamento.
Anche il principio del minimo privilegio assume un ruolo importante: chi gestisce una comunicazione non dovrebbe necessariamente avere anche la possibilità di autorizzare autonomamente la conseguente divulgazione di grandi quantità di informazioni.
A questo si aggiungono monitoraggio delle anomalie, autenticazione forte degli account, procedure di escalation chiare e formazione del personale.
Ma la formazione stessa deve evolvere.
Non basta più insegnare a “non fidarsi delle e-mail sospette”. Bisogna preparare le persone anche a riconoscere richieste sospette provenienti da canali apparentemente affidabili.
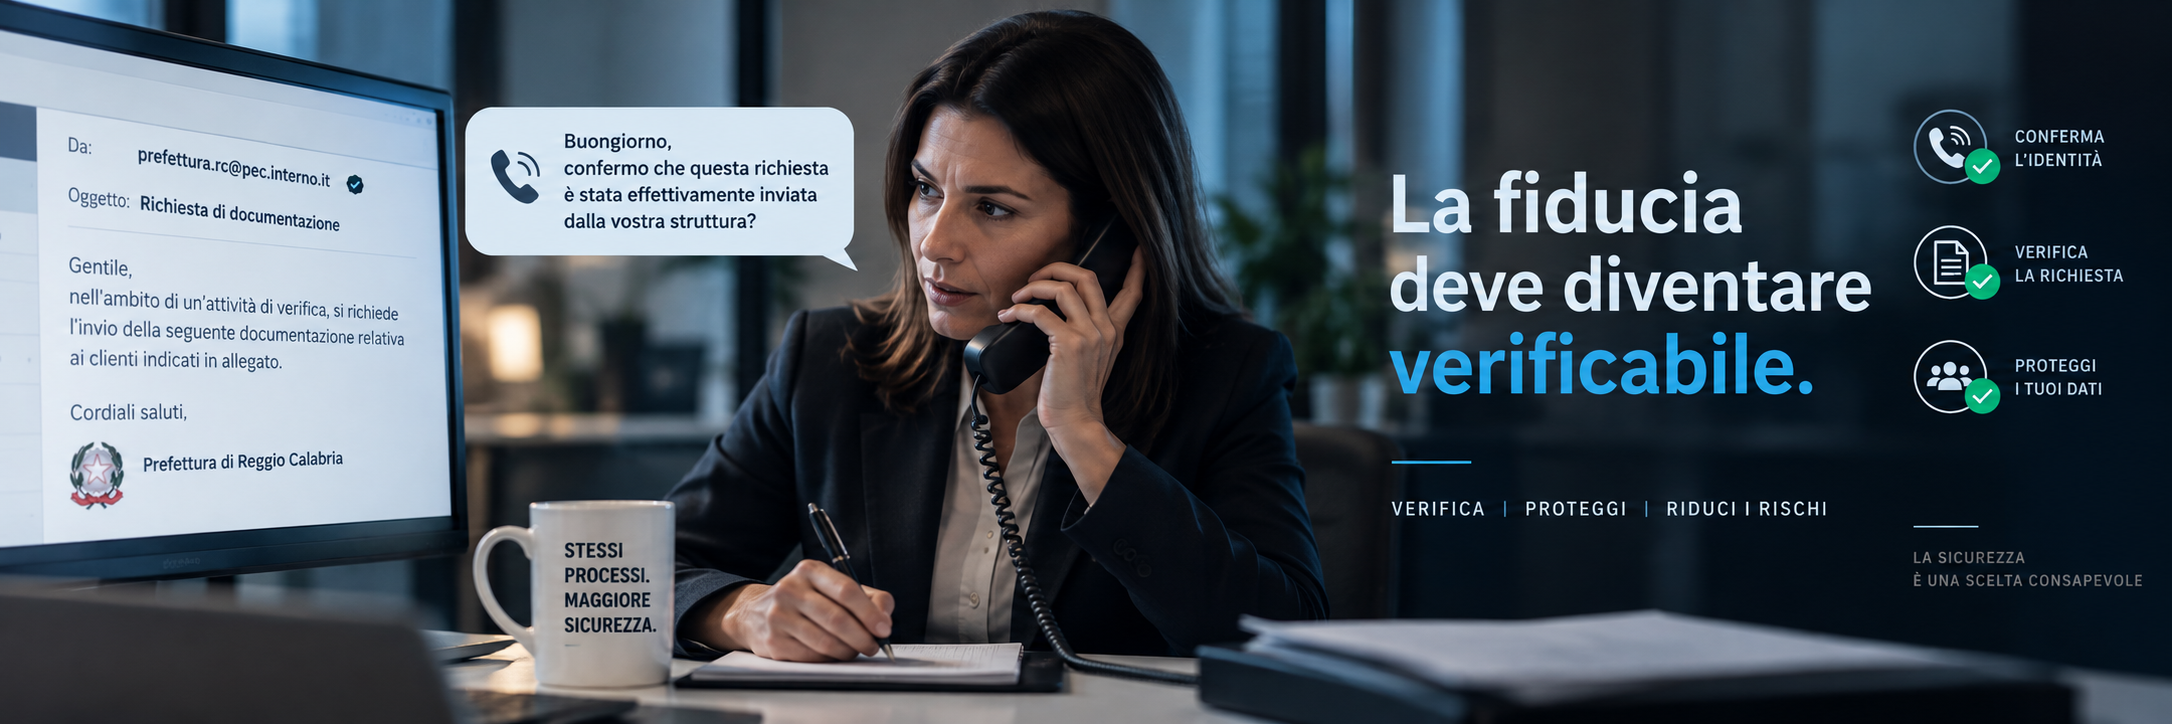
La fiducia deve diventare verificabile
La trasformazione digitale ha reso possibile automatizzare moltissimi rapporti di fiducia.
Certificati, identità digitali, firme elettroniche, account verificati e sistemi di autenticazione sono fondamentali proprio perché permettono alle organizzazioni di interagire rapidamente senza dover verificare manualmente ogni interlocutore.
Ma nessun meccanismo di fiducia dovrebbe trasformarsi in fiducia assoluta.
Quando un’identità digitale viene compromessa, la sua autorevolezza può essere utilizzata contro tutti coloro che la considerano affidabile.
Per questo la cybersecurity moderna deve andare oltre la semplice domanda “chi sta comunicando con noi?” e aggiungerne almeno un’altra:
“Possiamo verificare, attraverso elementi indipendenti, che questa persona sia realmente autorizzata a chiederci ciò che sta chiedendo?”
La differenza può sembrare sottile.
In realtà, potrebbe essere una delle distinzioni più importanti nella sicurezza dei prossimi anni.
Related Posts


